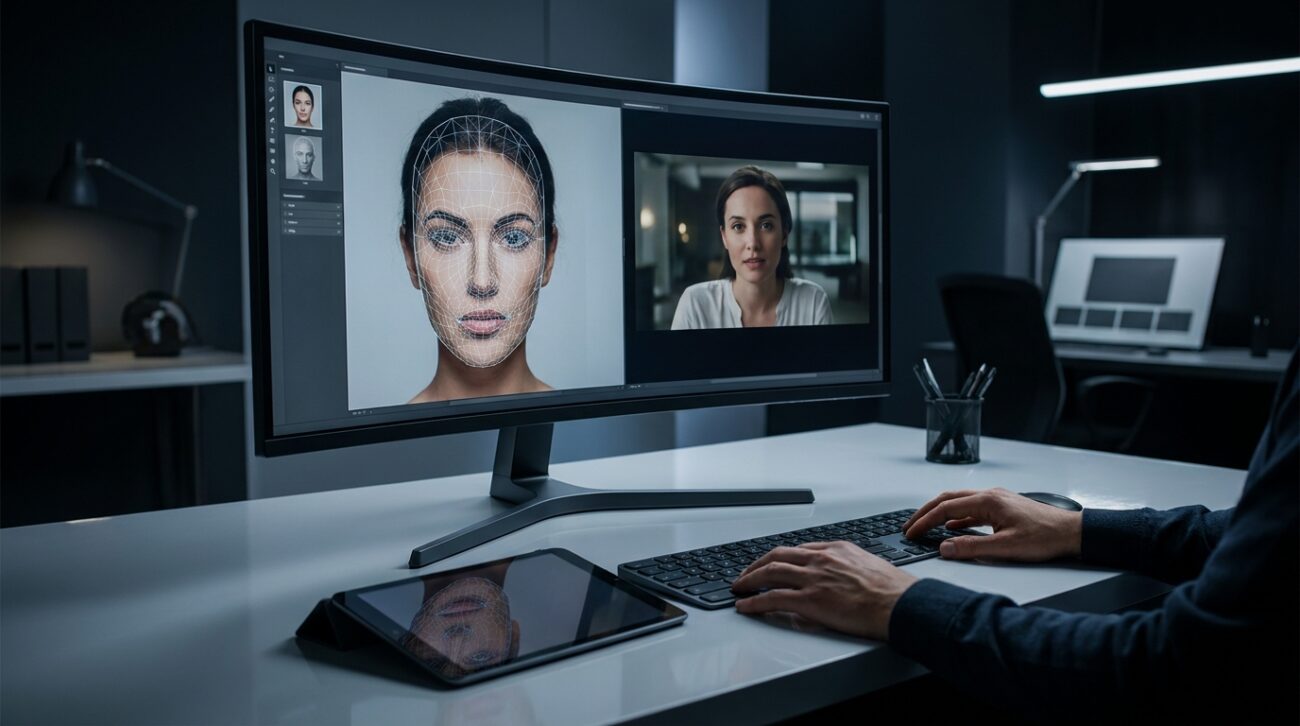
Dynamiczny rozwój generatywnej sztucznej inteligencji sprawił, że granica między rzeczywistością rejestrowaną przez kamery i mikrofony a cyfrową symulacją uległa niemal całkowitemu zatarciu. Technologia deepfake przestała być niszowym eksperymentem, a stała się jednym z kluczowych tematów debaty publicznej, biznesowej oraz prawnej na całym świecie. Powszechny dostęp do zaawansowanych algorytmów klonowania głosu oraz manipulacji obrazem zmusza nas do wypracowania zupełnie nowych standardów weryfikacji informacji i ostrożności w sieci.
Co to jest? (Definicja)
Deepfake (zbitka słów deep learning – głębokie uczenie i fake – falsyfikat) to syntetyczne multimedia, takie jak obrazy, nagrania wideo czy ścieżki dźwiękowe, które zostały stworzone lub zmodyfikowane za pomocą zaawansowanych algorytmów sztucznej inteligencji. Technologia ta umożliwia bardzo realistyczne zastąpienie wizerunku, twarzy, głosu i zachowania prawdziwej osoby w taki sposób, aby końcowy materiał sugerował wykonywanie przez nią czynności lub wypowiadanie słów, które w rzeczywistości nigdy nie miały miejsca.
Jak powstaje deepfake? Technologie i algorytmy
Tworzenie fotorealistycznych materiałów syntetycznych wymaga potężnych zbiorów danych, takich jak zdjęcia czy próbki głosu konkretnej osoby. Na ich podstawie sztuczna inteligencja analizuje anatomię, ruch gałek ocznych oraz specyficzną intonację, wykorzystując głównie poniższe architektury sieci:
- Generatywne Sieci Przeciwstawne (GANs): Opierają się na rywalizacji generatora (tworzącego fałszywkę) i dyskryminatora (oceniającego jej autentyczność) aż do momentu, w którym fałszerstwo staje się nie do odróżnienia od oryginału.
- Modele Dyfuzyjne: Dominująca obecnie technologia (np. Sora, Midjourney v6) generująca obraz poprzez stopniowe usuwanie szumu z losowej matrycy pikseli.
- Autoenkodery (VAE): Narzędzia używane w popularnym face-swappingu, które kompresują geometrię twarzy i płynnie nakładają ją na strukturę anatomiczną innej osoby.
- Klonowanie głosu (Voice Cloning): Algorytmy Text-to-Speech potrafiące podrobić barwę i emocje głosu na podstawie zaledwie kilku sekund nagrania.
Prawo a Deepfake: Unijny AI Act w 2026 roku
Od 2 sierpnia 2026 roku na terenie UE w pełni obowiązuje art. 50 rozporządzenia w sprawie sztucznej inteligencji (AI Act), wprowadzający rygorystyczne ramy dla technologii syntetycznych. Każdy podmiot komercyjny wykorzystujący deepfake ma bezwzględny obowiązek informowania odbiorców, że dany materiał został wygenerowany przez AI. Oznaczenia te muszą być widoczne dla człowieka i czytelne maszynowo (metadane). Wyjątki stanowią jedynie wyraźne dzieła artystyczne czy satyryczne, o ile nie wprowadzają w błąd. Za złamanie przepisów grożą surowe kary administracyjne sięgające do 15 milionów EUR lub do 3% całkowitego rocznego światowego obrotu.
Popularne narzędzia AI na rynku
Oprogramowanie do tworzenia i detekcji ulega szybkiej komercjalizacji. Wśród popularnych generatorów na rok 2026 wyróżnia się m.in. platformę ElevenLabs (lider klonowania głosu), HeyGen (awatary wideo i translacje), Synthesia (cyfrowe sobowtory dla biznesu) czy otwartoźródłowy DeepFaceLab dla specjalistów od efektów wizualnych (VFX). Z kolei na froncie obronnym kluczową rolę odgrywają detektory AI, takie jak korporacyjny Sensity AI, darmowy Deepware Scanner czy polski system weryfikacji tożsamości IDENTT.
Jak rozpoznać deepfake? Praktyczne sygnały ostrzegawcze
W obliczu rosnącej skuteczności cyberprzestępców (m.in. fałszywe telefony o okup lub zlecenia przelewów od zarządu) weryfikacja nośników stała się kluczowa. Zwróć szczególną uwagę na:
- Brak synchronizacji ruchu ust (Lip Sync): Zęby zlewające się w jedną masę lub niewyraźne, drgające wargi.
- Nienaturalne oczy i mruganie: Puste spojrzenie postaci, rzadkie mruganie powiek.
- Rozmyte krawędzie i włosy: Zanikające detale wokół twarzy i uszu podczas ruchów głowy.
- Dźwięk: Płaski, monotonny głos bez naturalnych przerw, oddechów czy mlaśnięć.
Warto również weryfikować kryptograficzne pochodzenie plików przy pomocy standardu C2PA (Content Credentials) i wdrażać z bliskimi oraz w firmach ustalone zasady bezpieczeństwa (np. specjalne hasło ratunkowe).
Podsumowanie: technologia deepfake i wyzwania bezpieczeństwa
Technologia deepfake na przestrzeni ostatnich lat przeszła drogę od internetowych eksperymentów do pełnoprawnego, profesjonalnego narzędzia o gigantycznym potencjale. Z jednej strony rewolucjonizuje ona branżę filmową, dubbing czy e-learning, z drugiej zaś staje się groźną bronią w rękach dezinformatorów i przestępców finansowych. Wdrożenie unijnego AI Act z bezwzględnym obowiązkiem oznaczania cyfrowych manipulacji stanowi potężny krok w stronę cyberbezpieczeństwa. Aby jednak skutecznie chronić się przed oszustwami, musimy inwestować we własną świadomość, edukację oraz techniczne standardy uwierzytelniania treści, takie jak C2PA.
FAQ – Najczęściej zadawane pytania
Co dokładnie oznacza termin deepfake?
To syntetyczne multimedia (obraz, wideo, dźwięk), które zostały wygenerowane lub mocno zmienione za pomocą systemów uczenia maszynowego w taki sposób, aby wyglądały lub brzmiały wyjątkowo realistycznie, udając prawdziwe sytuacje.
Czy tworzenie deepfake’ów jest legalne w świetle AI Act 2026?
Tak, sama technologia jest legalna, jednak jej komercyjne lub zawodowe zastosowanie podlega surowym regułom. Rozporządzenie nakłada bezwzględny obowiązek oznaczania (wizualnego i maszynowego) treści stworzonych przez AI.
Jak działają oszustwa finansowe z użyciem klonowania głosu?
Przestępcy tworzą model głosu danej osoby na podstawie krótkiego nagrania pobranego z sieci. Następnie systemami Text-to-Speech dzwonią do bliskich ofiary lub pracowników jej firmy, udając np. wypadek i prosząc o natychmiastowy przelew pieniędzy.
Jakie kary grożą za brak oznaczania zmanipulowanych treści?
Zgodnie z unijnym AI Act za złamanie obowiązku odpowiedniego oznaczania materiałów AI podmiotom grożą niezwykle surowe kary administracyjne: do 15 milionów euro lub do 3% całkowitego rocznego obrotu na świecie.
Czym jest standard C2PA?
To globalny standard oznaczania pochodzenia cyfrowych treści (tzw. Content Credentials). Polega na zapisywaniu wewnątrz pliku nienaruszalnych i kryptograficznie zabezpieczonych metadanych informujących, w jaki sposób dany materiał został zarejestrowany i czy był modyfikowany przy użyciu AI.